#Leverantörshantering
Articles tagged with "Leverantörshantering"
70 articles
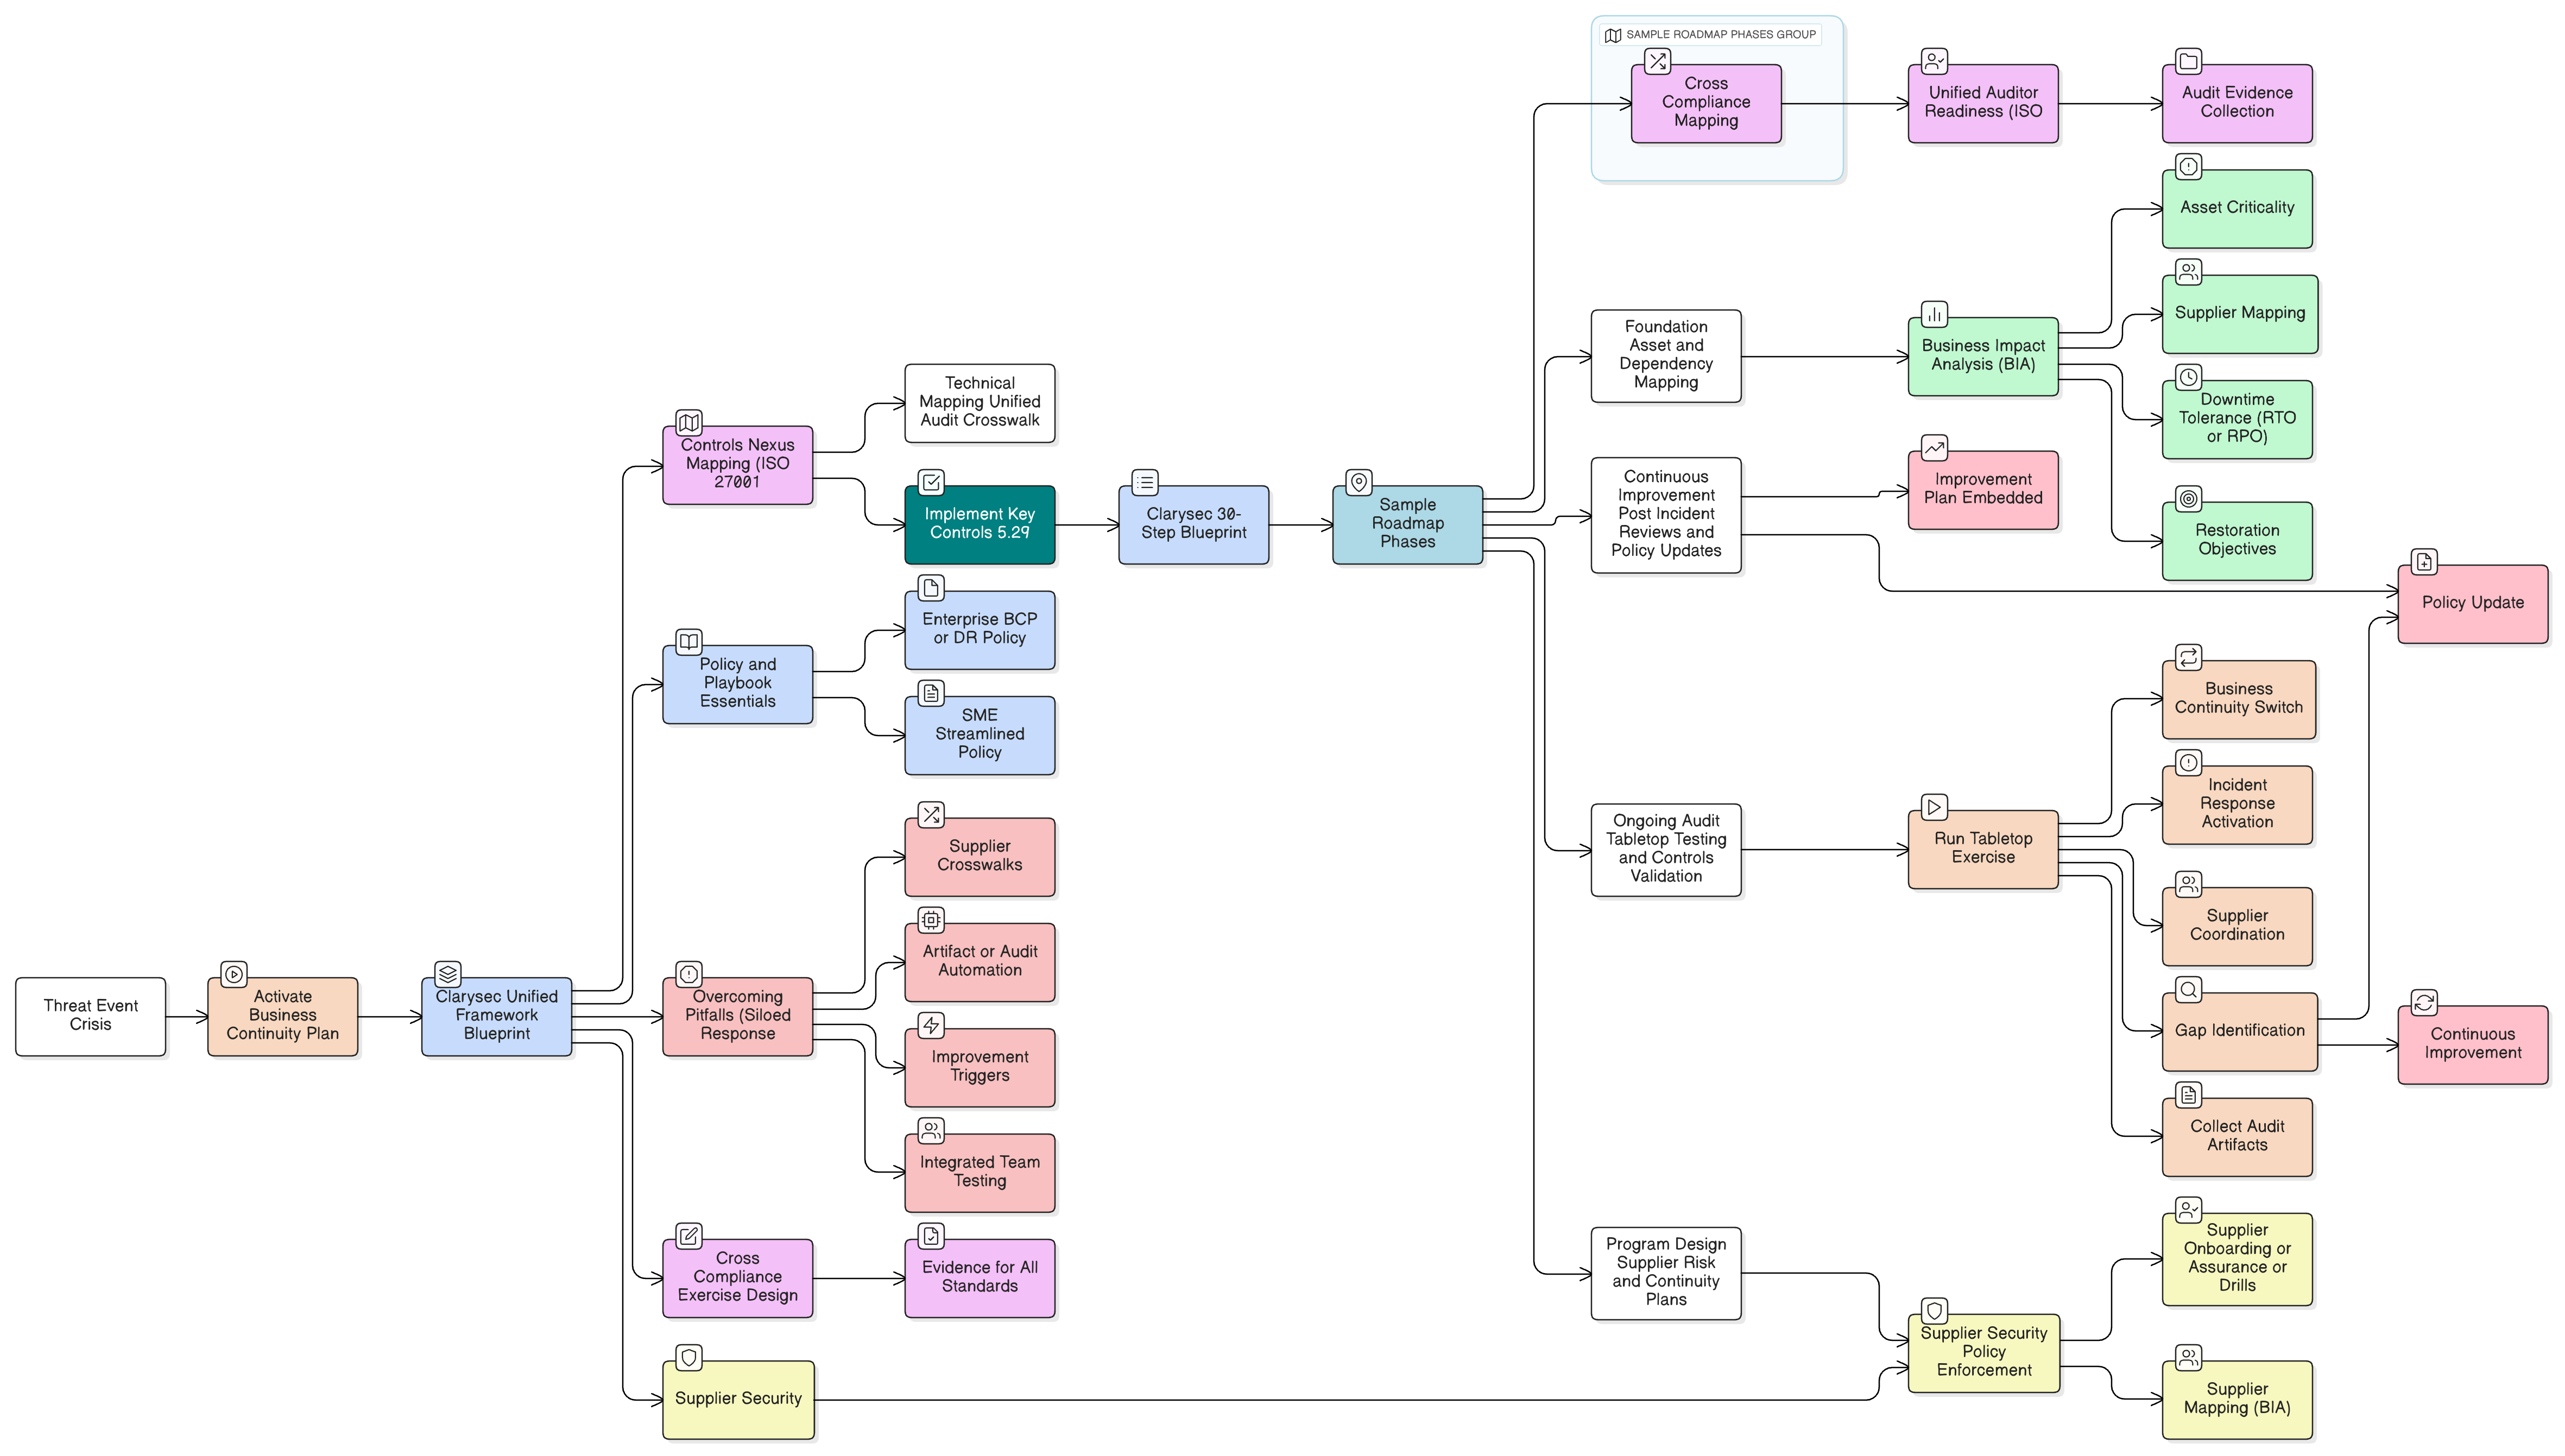
Informationssäkerhetschefer och complianceansvariga står inför ökade krav till följd av DORA och NIS2. Denna huvudguide från Clarysec visar hur robust operativ resiliens byggs upp över planer, kontroller, leverantörsstyrning och revisioner genom att förena globala standarder med beprövade åtgärdssteg.
En heltäckande vägledning för att operationalisera leverantörsriskhantering, från kriser i styrelserummet till revisionsframgång över flera ramverk, med verklighetsnära scenarier, Clarysecs Zenith-verktygssatser och praktiskt användbara mallar som säkrar leveranskedjan genom hela livscykeln.
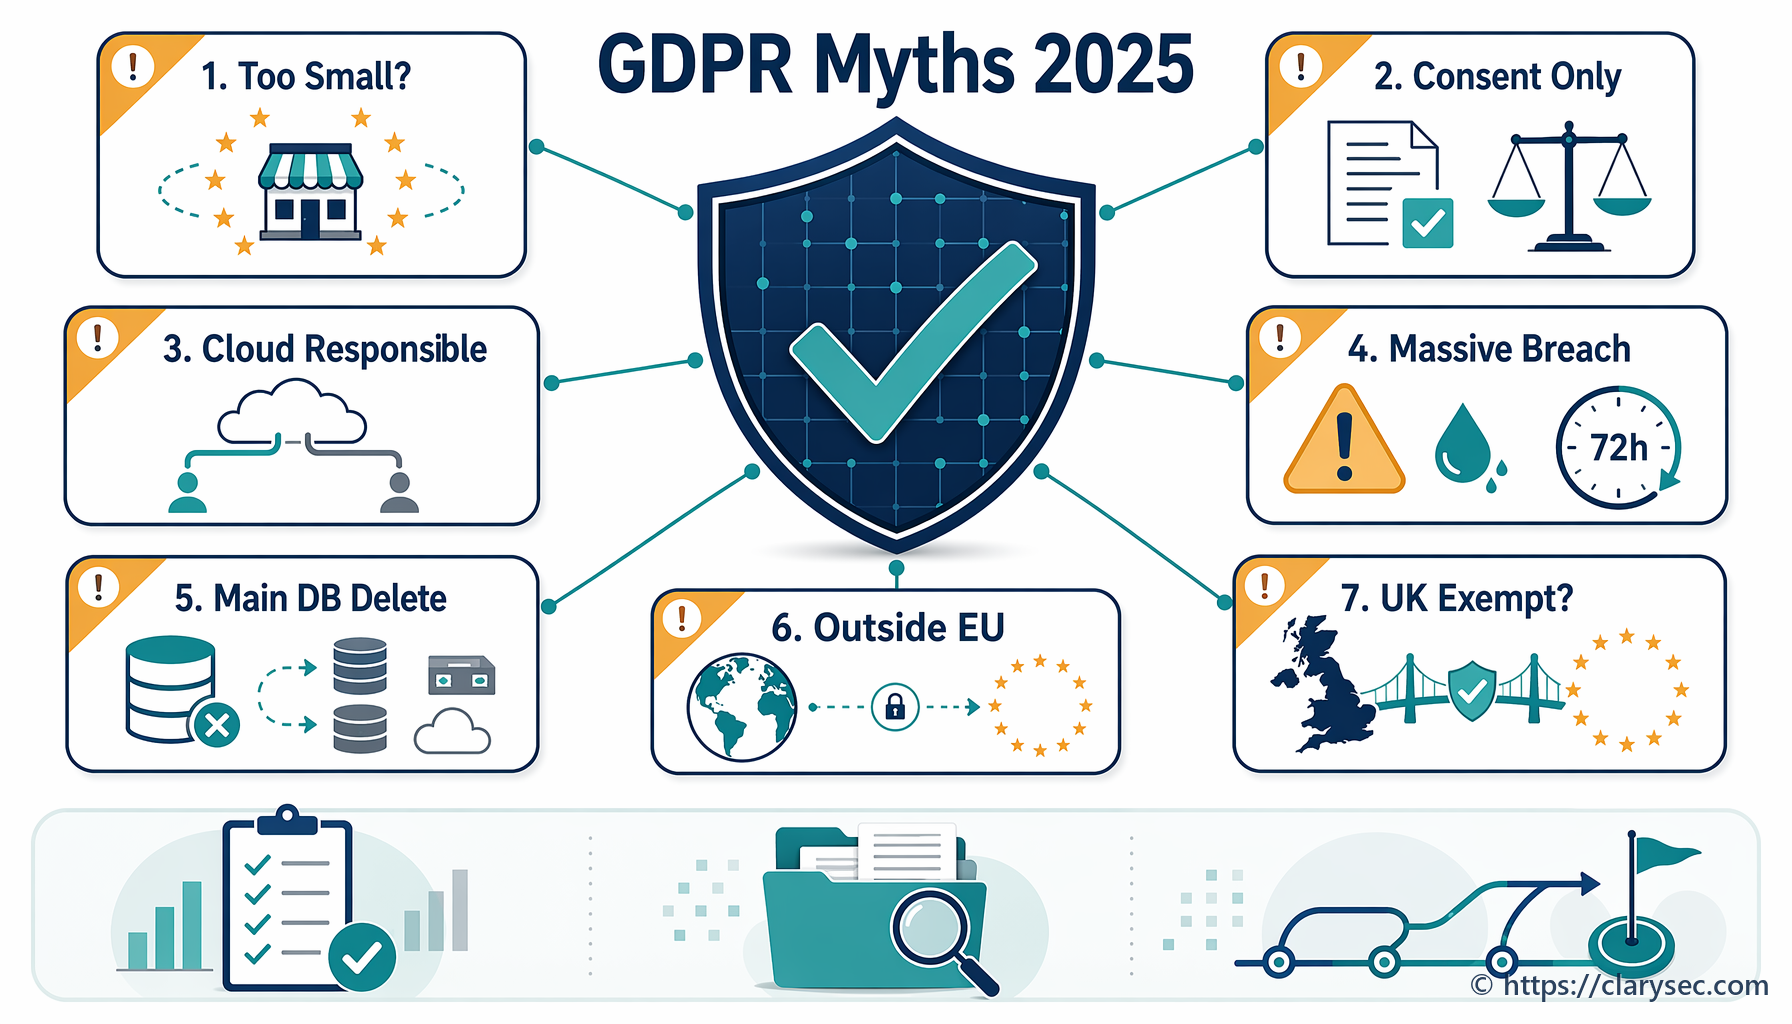
Få klarhet i de 7 största GDPR-myterna 2025. Vår expertguide avlivar vanliga missuppfattningar om samtycke, personuppgiftsincidenter och regelefterlevnad.
En praktisk vägledning för 2026 om hur RoPA och kartläggning av dataflöden kan omvandlas till ett samlat underlagslager för GDPR Article 30, NIS2:s kritiska tjänster, DORA:s IKT-beroenden och revisioner enligt ISO/IEC 27001:2022.
EU:s NIS2-direktiv och DORA-förordningen förändrar cybersäkerhetsrelaterad regelefterlevnad. Denna vägledning förklarar deras påverkan och ger en praktisk väg till beredskap.
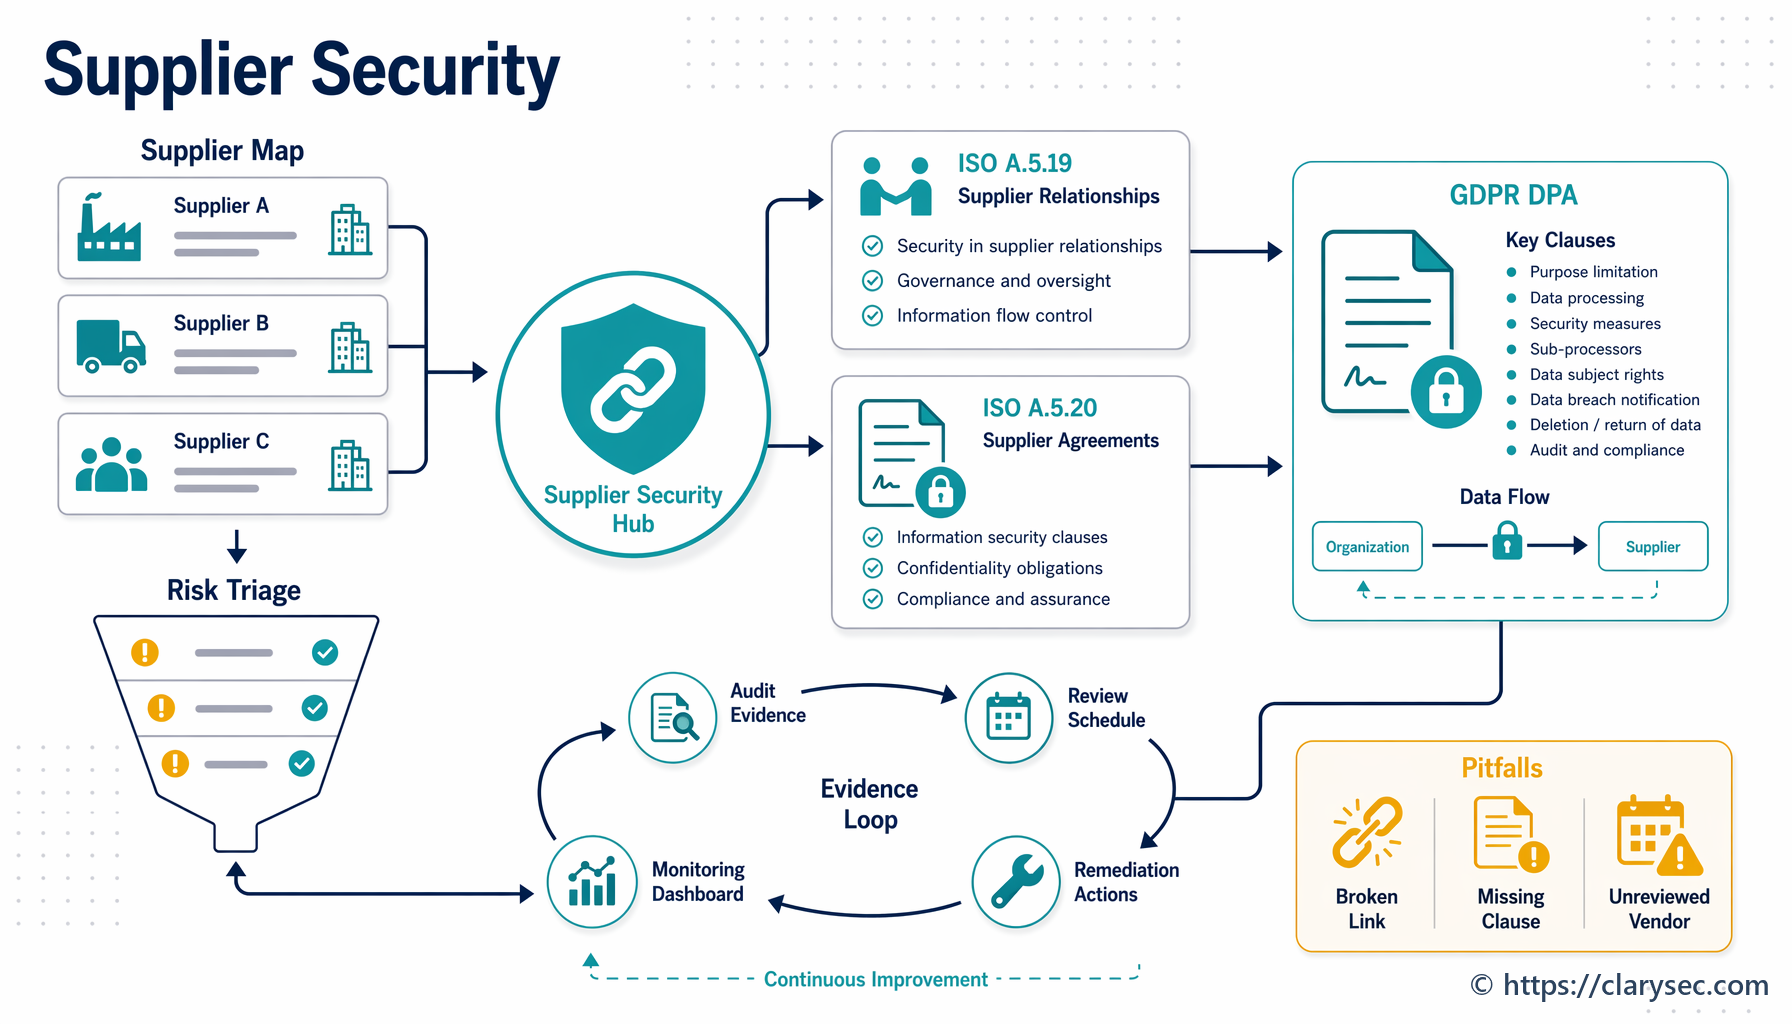
Lär dig hantera leverantörsrisker med hjälp av ISO 27001:2022-kontrollerna A.5.19 och A.5.20 och säkerställ att dina personuppgiftsbiträdesavtal och leverantörsavtal uppfyller GDPR:s strikta krav.
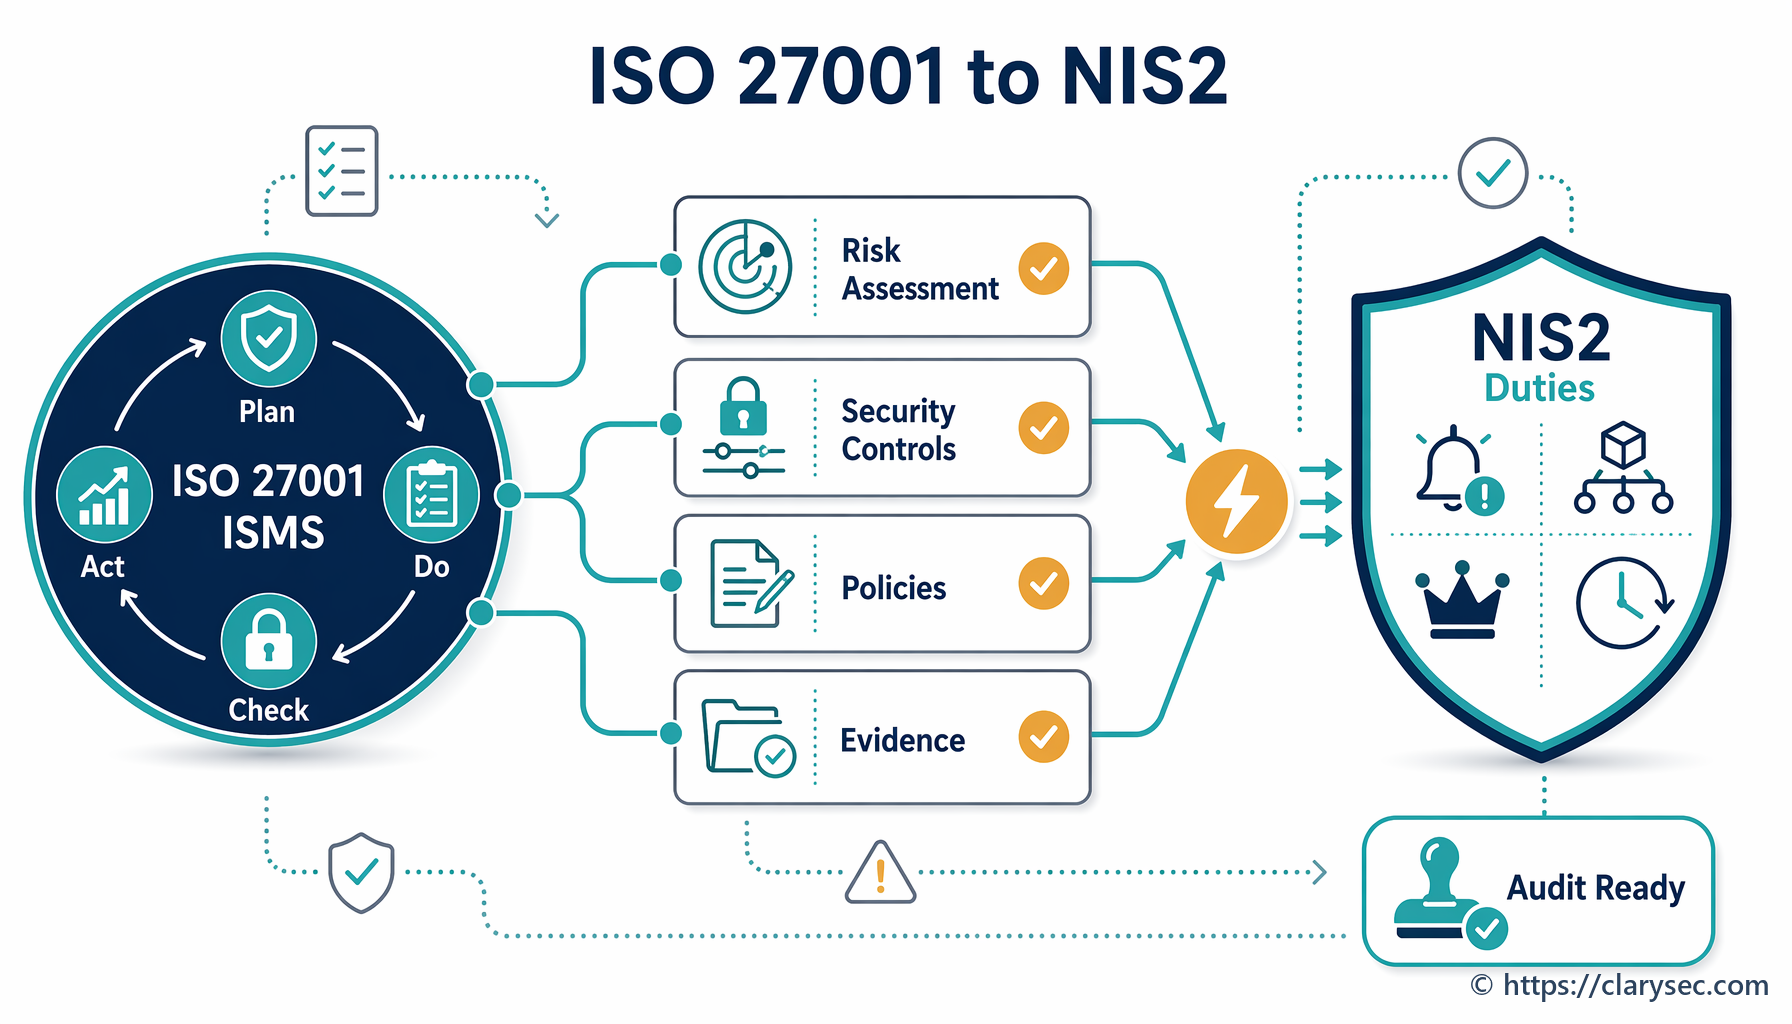
Lär dig hur införandet av ett ISO/IEC 27001:2022-baserat ISMS ger ett robust ramverk som direkt möter de centrala cybersäkerhetskraven i NIS2-direktivet.