#Revision
Articles tagged with "Revision"
105 articles
Denna artikel ger informationssäkerhetschefer en praktisk handbok för att navigera i skärningspunkten mellan GDPR och AI. Vi går igenom ett scenario för att göra SaaS-produkter med LLM:er regelefterlevande, med fokus på träningsdata, åtkomstkontroller, registrerades rättigheter och revisionsberedskap över flera ramverk.
Denna heltäckande vägledning leder informationssäkerhetschefer och säkerhetsledare genom en beprövad metodik för att bemästra säkerhetskrav för applikationer. Lär dig att gå från reaktiva åtgärder till en proaktiv modell för säkerhet genom design som uppfyller revisorers förväntningar, skyddar verksamheten och är anpassad till centrala ramverk för regelefterlevnad med hjälp av Clarysecs beprövade policyer och verktygspaket.
En underskrift på en policy räcker inte. Se hur du omvandlar företagsledningen från passiva godkännare till din starkaste säkerhetstillgång, med praktiska åtgärder, policyexempel och korsvisa efterlevnadsmappningar för ISO 27001:2022, NIS2, DORA med flera.
En praktisk guide för informationssäkerhetschefer om införande och dokumentation av kompenserande kontroller för data i vila när kryptering inte är möjlig. Vi går igenom ett verklighetsnära revisionsscenario och mappar lagerindelade skydd till ISO/IEC 27001:2022, GDPR, NIS2, DORA och NIST-ramverk.
Vår huvudartikel för CISO:er om hur man behärskar revisioner av högriskleverantörer för NIS2 och DORA. Lär dig att införa en riskbaserad och kontinuerlig revisionsstrategi med beprövade ramverk, policykrav och praktiska checklistor för att uppfylla skärpta regulatoriska krav.
Denna fördjupningsartikel vägleder CISO:er och ansvariga för regelefterlevnad genom ett praktiskt arbetssätt för att bygga ett NIS2-anpassat program för riskhantering i leveranskedjan. Den kombinerar regulatoriska insikter, genomförbara kontroller och expertvägledning från Clarysec för att omvandla leveranskedjan från en kritisk sårbarhet till en resilient och verifierbar tillgång.
En ransomware-attack inträffar mitt under ett styrelsemöte. Era säkerhetskopior fungerar, men gör säkerheten det? Se hur du inför resilienskontrollerna i ISO/IEC 27001:2022 för att upprätthålla säkerheten under press, möta revisorns krav och uppfylla strikta krav enligt DORA och NIS2 med Clarysecs expertbaserade färdplan.
Checklistor för regelefterlevnad förhindrar inte incidenter – aktiv styrning gör det. Vi analyserar de största styrningsmyterna för CISO:er med hjälp av en verklighetsnära incident och ger en färdplan för att bygga faktisk organisatorisk resiliens, med konkreta åtgärder, policyexempel och mappningar mellan ISO 27001:2022, NIS2, DORA och fler ramverk.
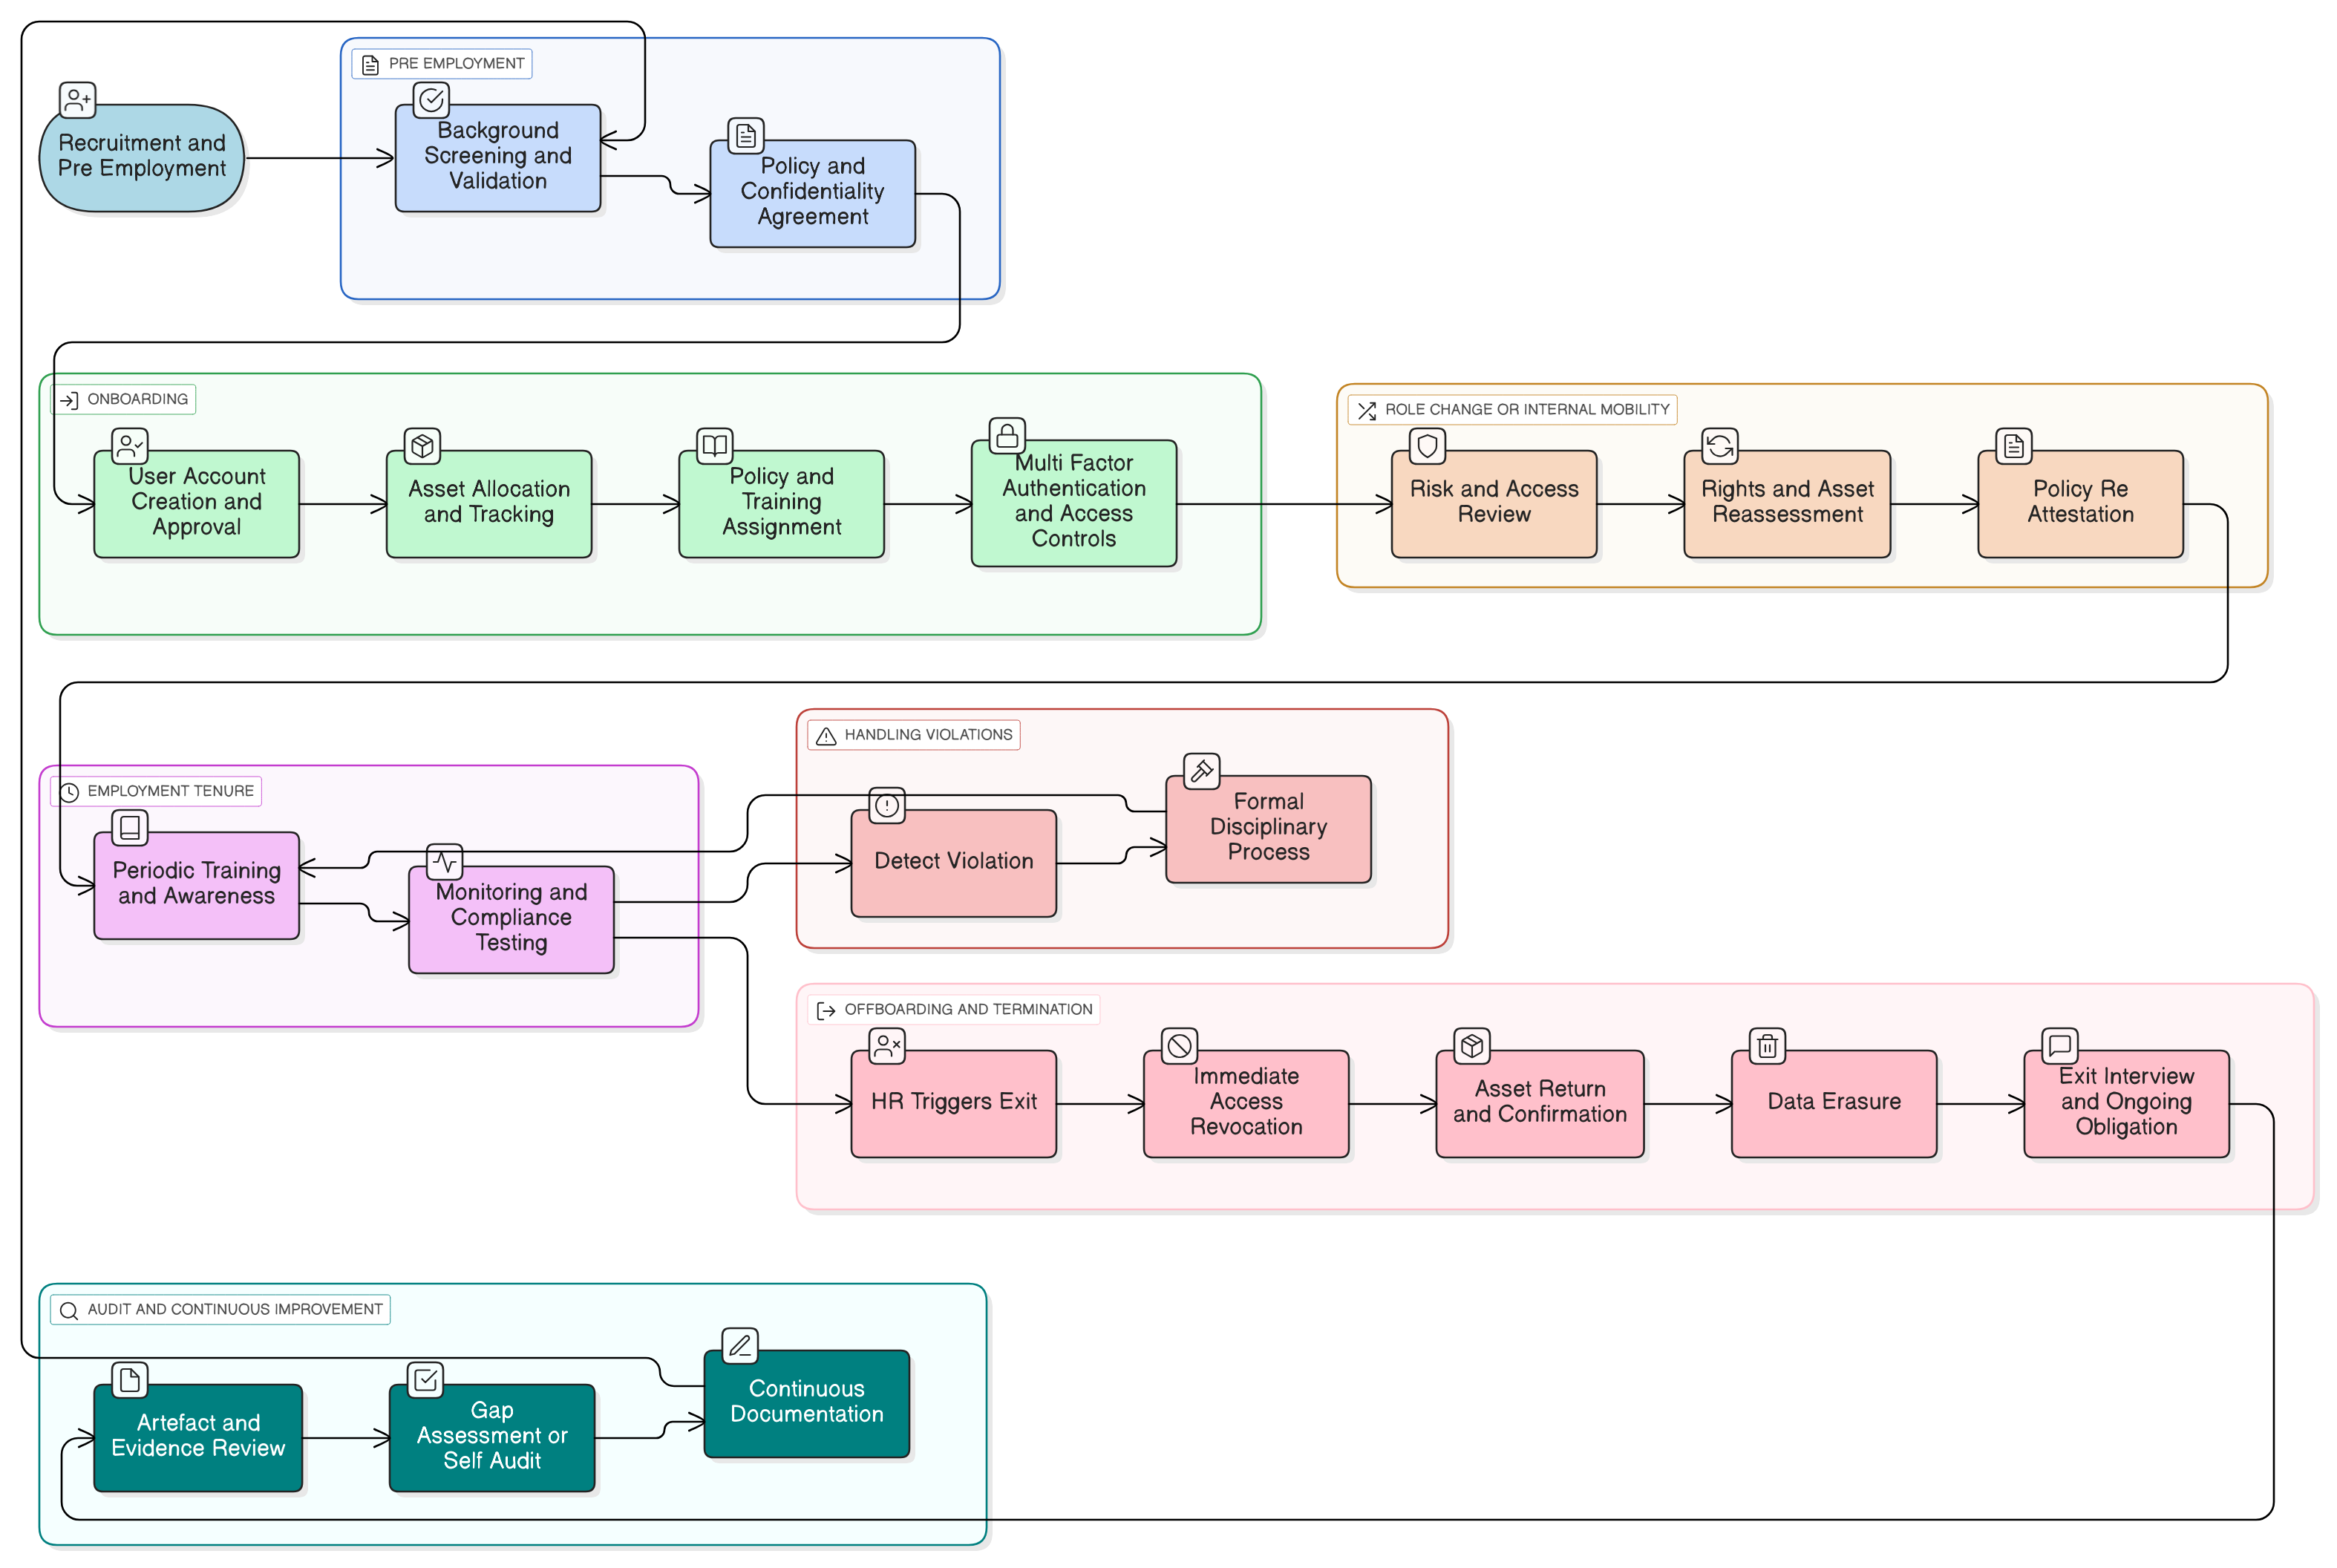
Lär dig hur HR-processen kan omvandlas till en säkerhetsbarriär med praktiskt tillämpbara kontroller, policykartläggning utifrån verkliga scenarier, revisionsperspektiv och integrerade verktygspaket för introduktion, rolländringar och avslut enligt ISO 27001:2022, NIS2, DORA, GDPR, NIST och COBIT.