#Logging and Monitoring
Articles tagged with "Logging and Monitoring"
49 articles
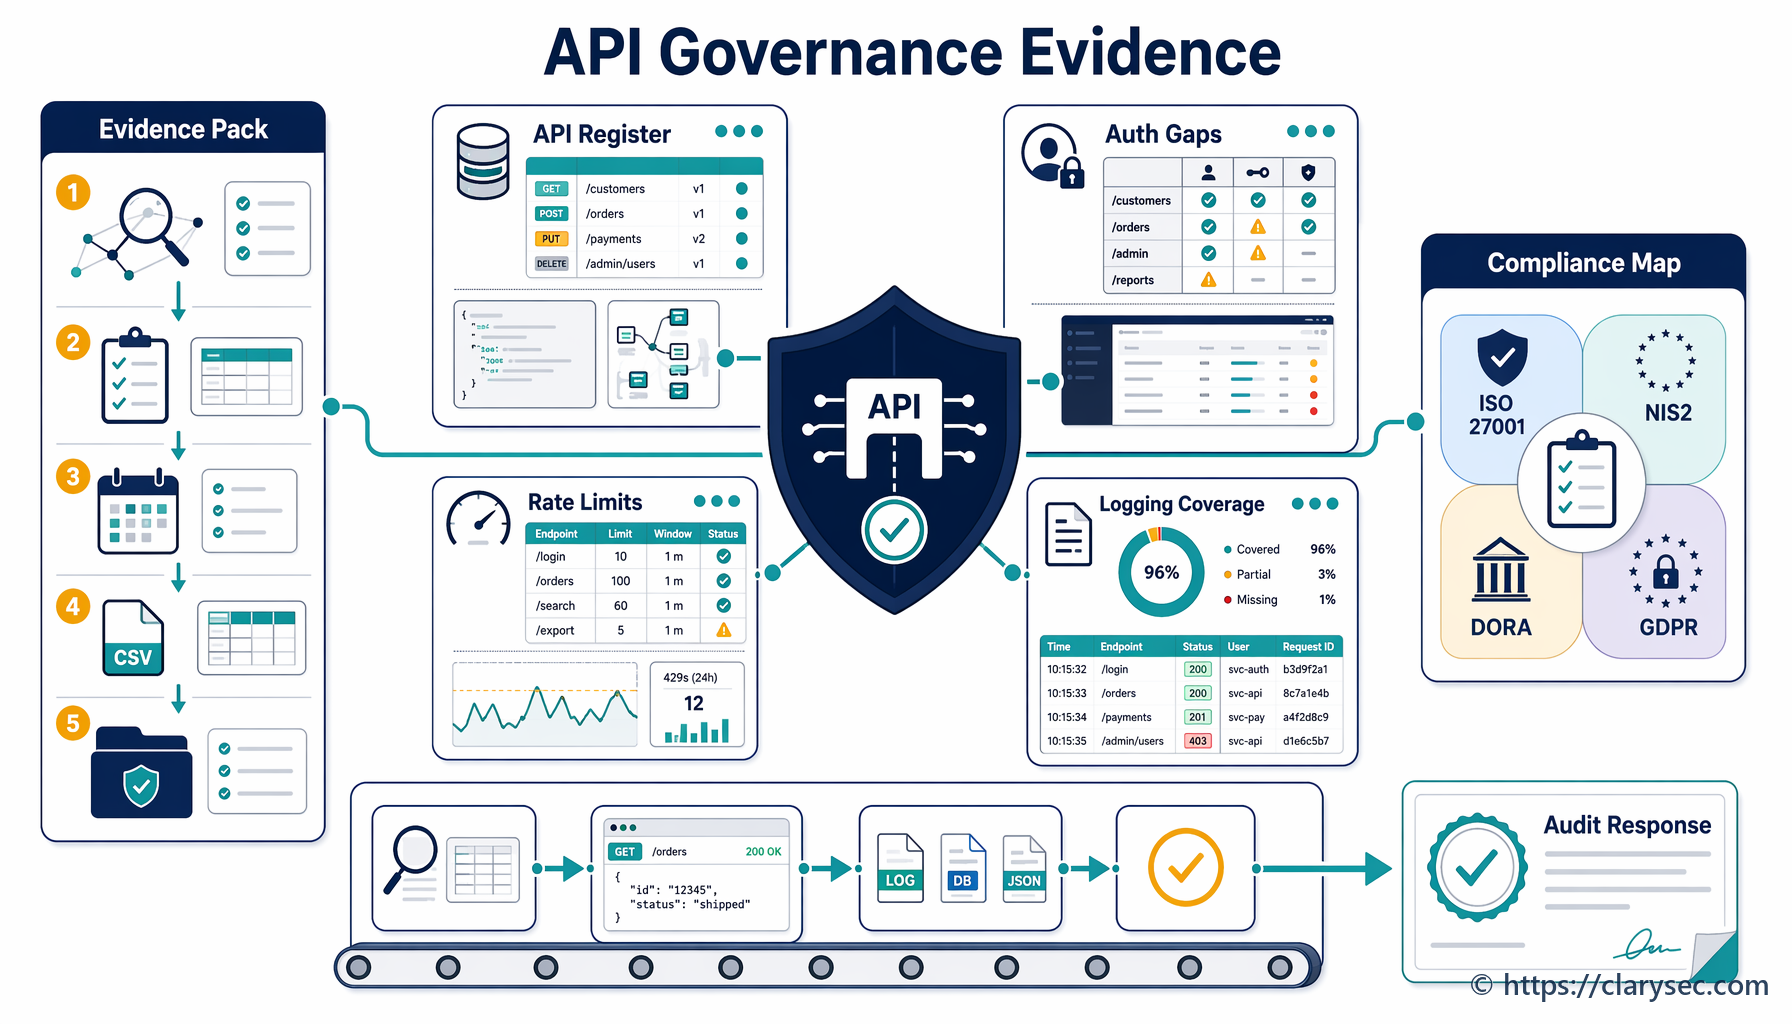
Shadow APIs, weak tokens, missing rate limits and inconsistent logs are now governance failures. This flagship guide shows CISOs how to build API security evidence for ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 and COBIT-aligned audits.
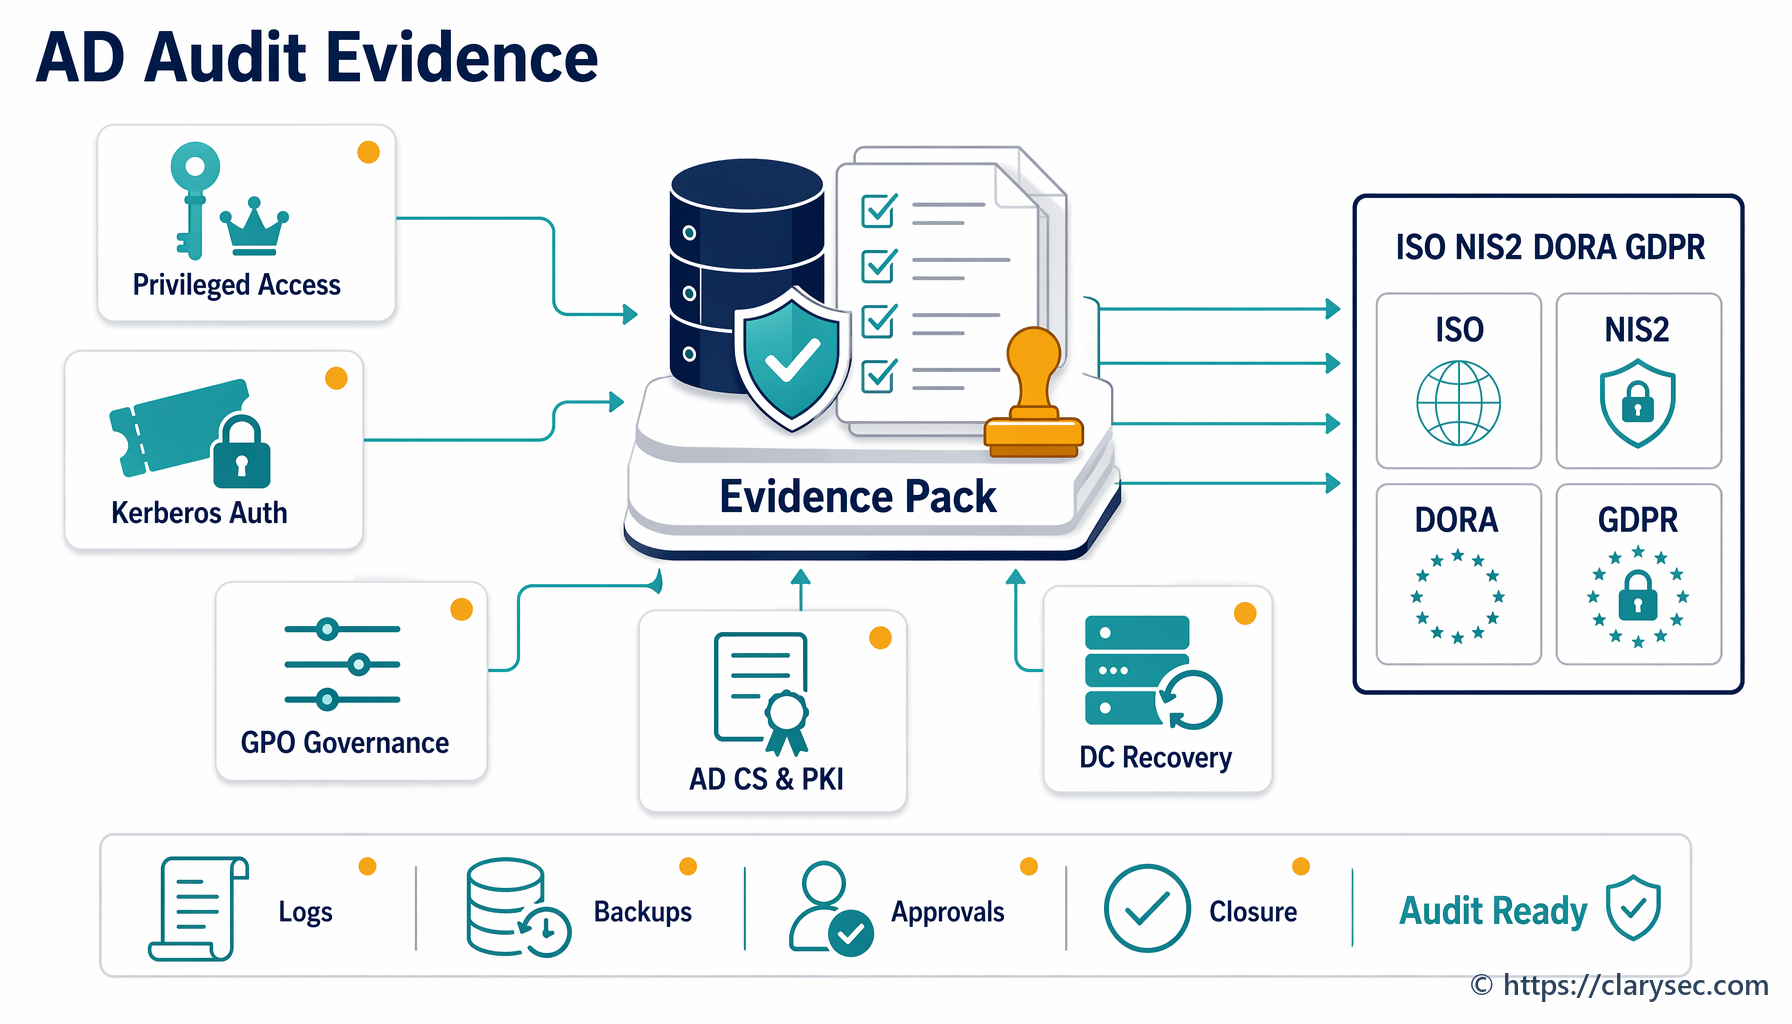
A scenario-driven CISO guide to turning Active Directory hardening into audit-ready evidence for ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 and governance reviews.
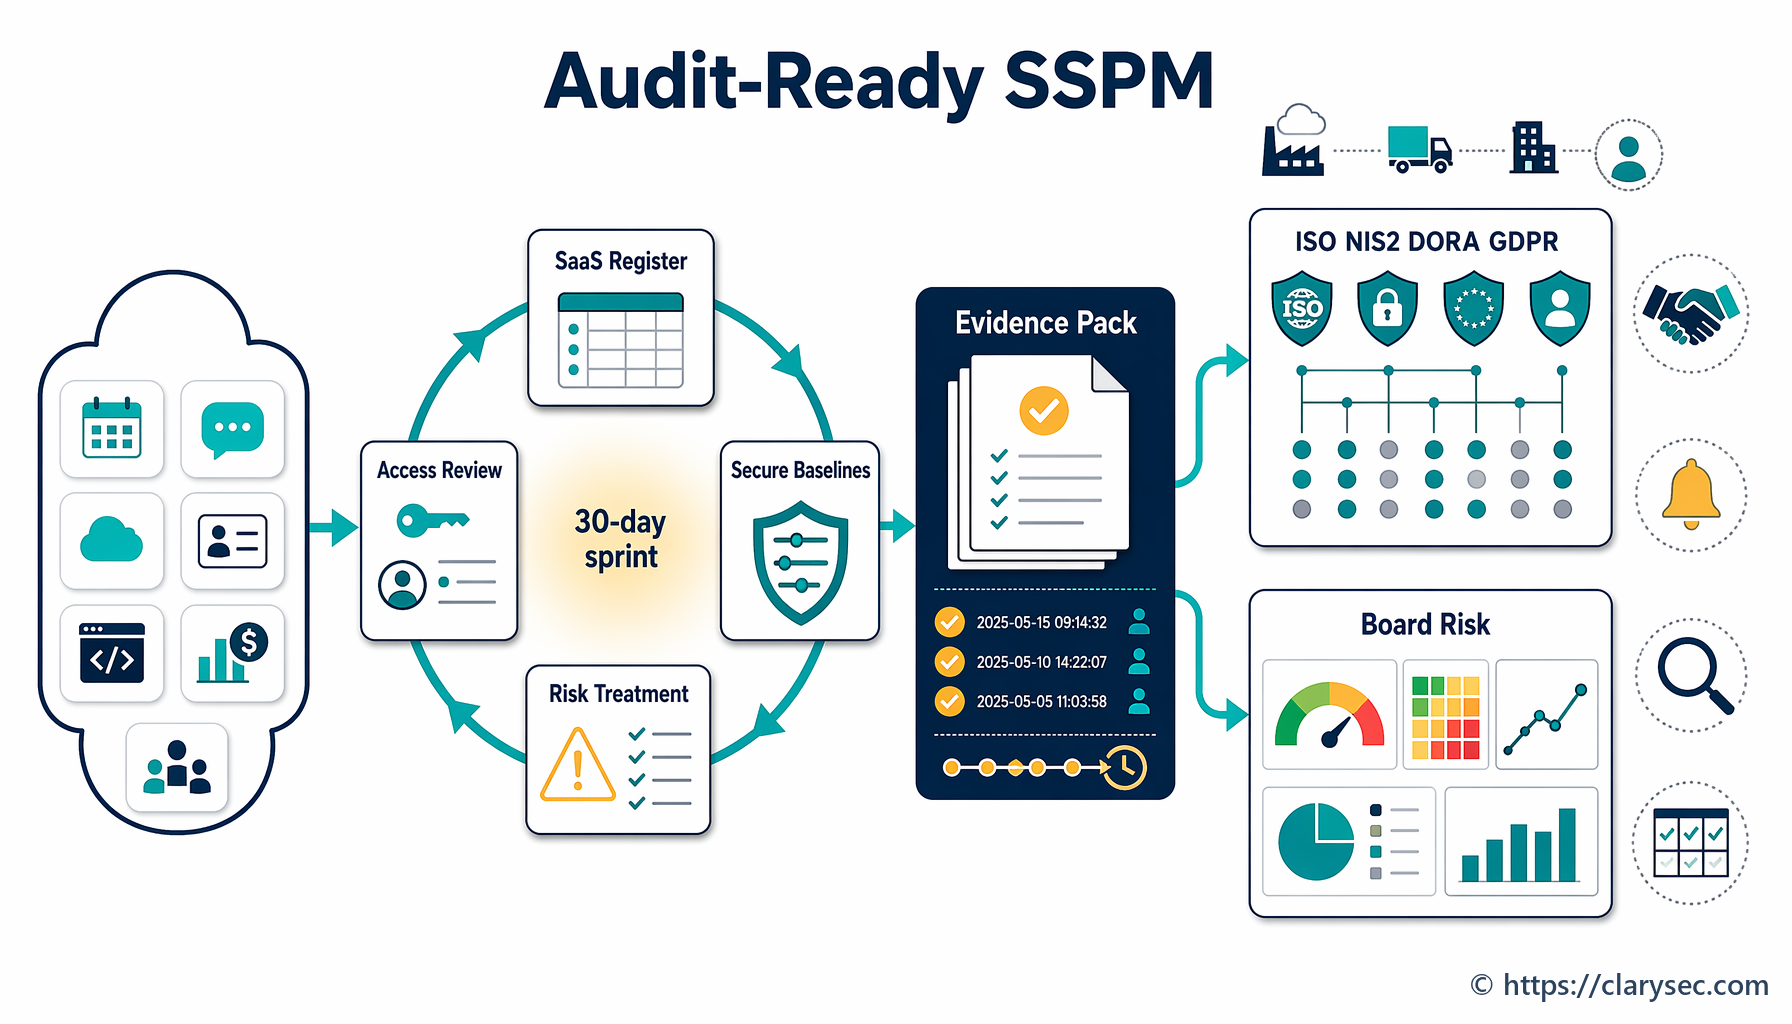
A practical CISO guide to using ISO/IEC 27001:2022 and Clarysec policy evidence to govern SaaS inventory, access, configuration, logging and suppliers for NIS2, DORA and GDPR.
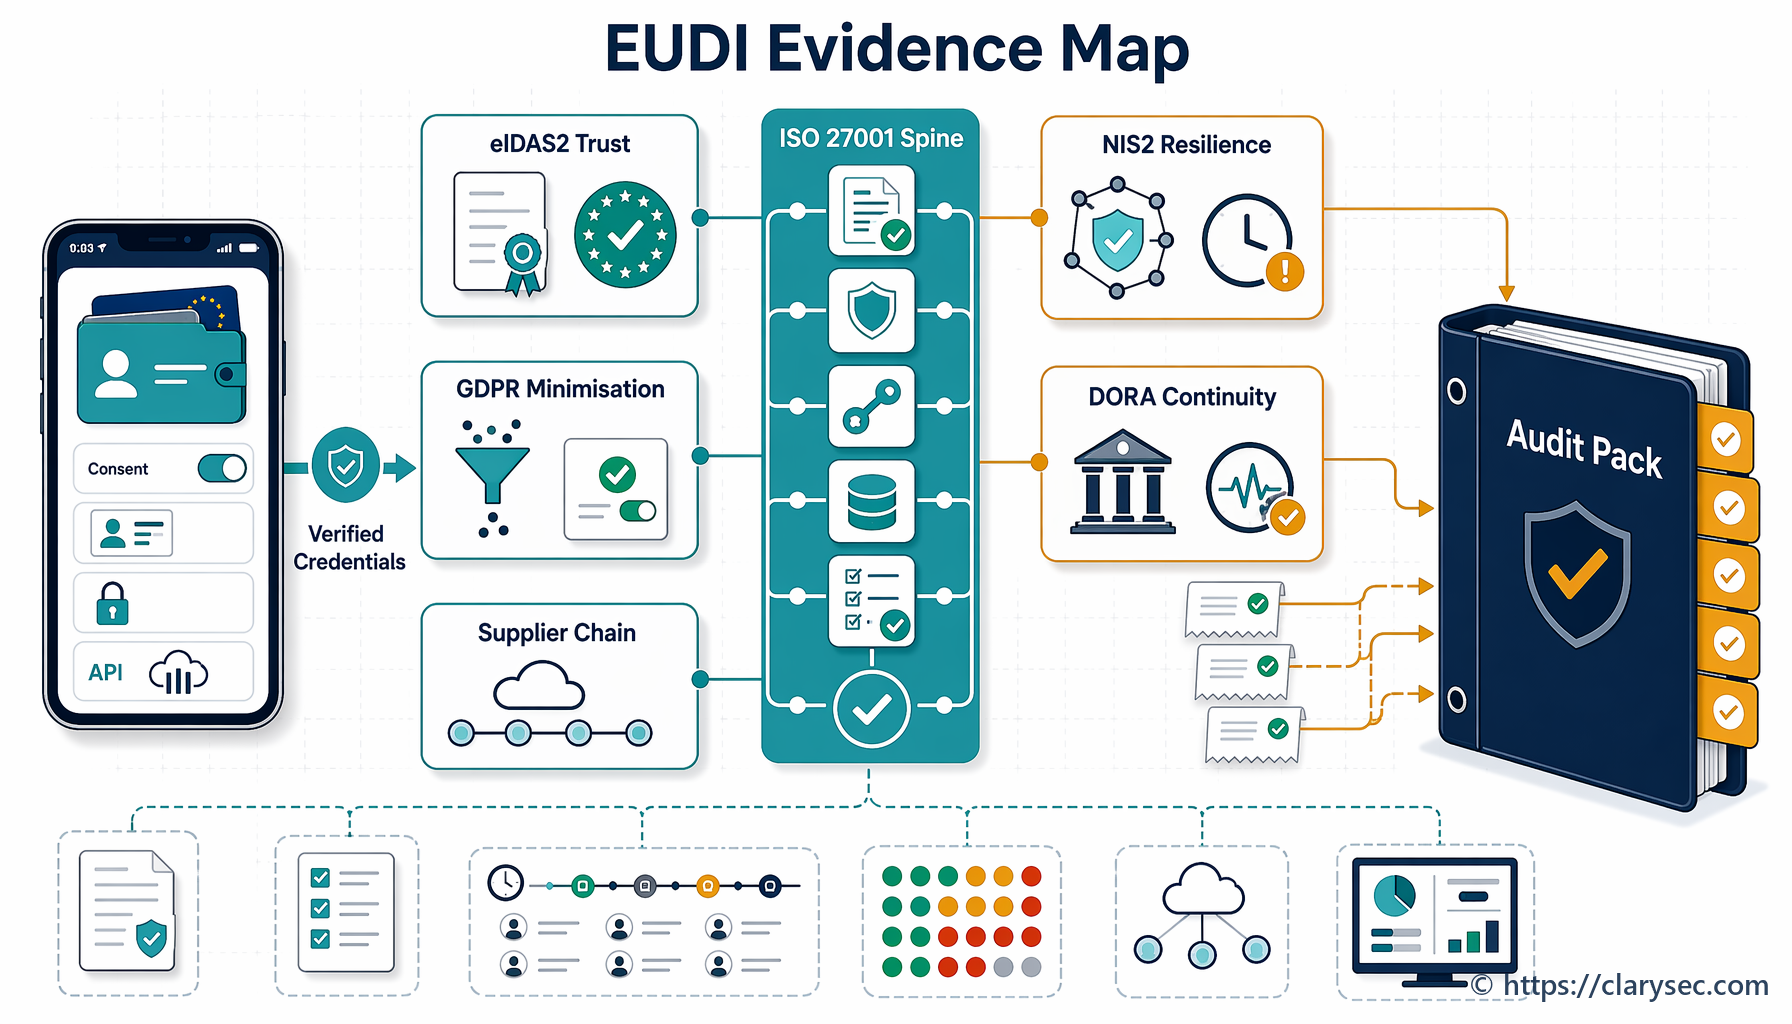
A practical CISO guide for mapping EU Digital Identity Wallet relying-party evidence into ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 and COBIT 2019 using Clarysec policies and toolkits.
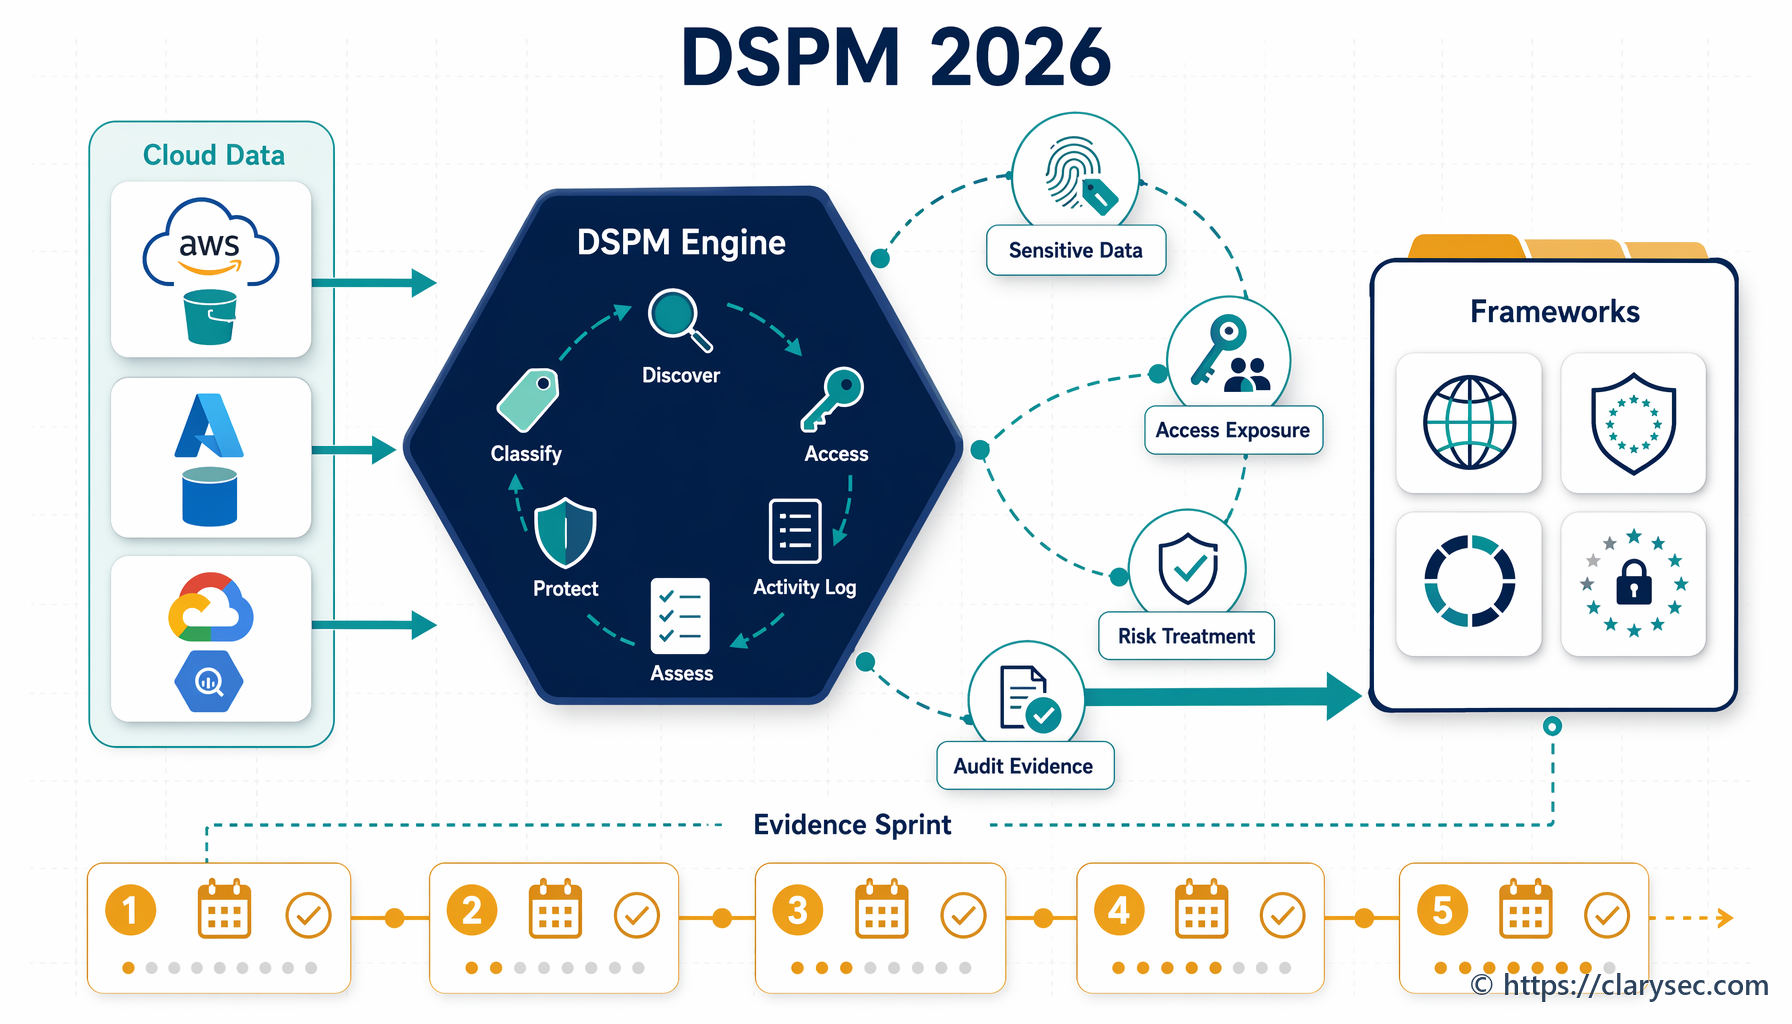
A unified CISO guide to Data Security Posture Management in 2026, showing how sensitive data discovery, access exposure and cloud data risk become reusable evidence for ISO/IEC 27001:2022, NIS2, DORA and GDPR.
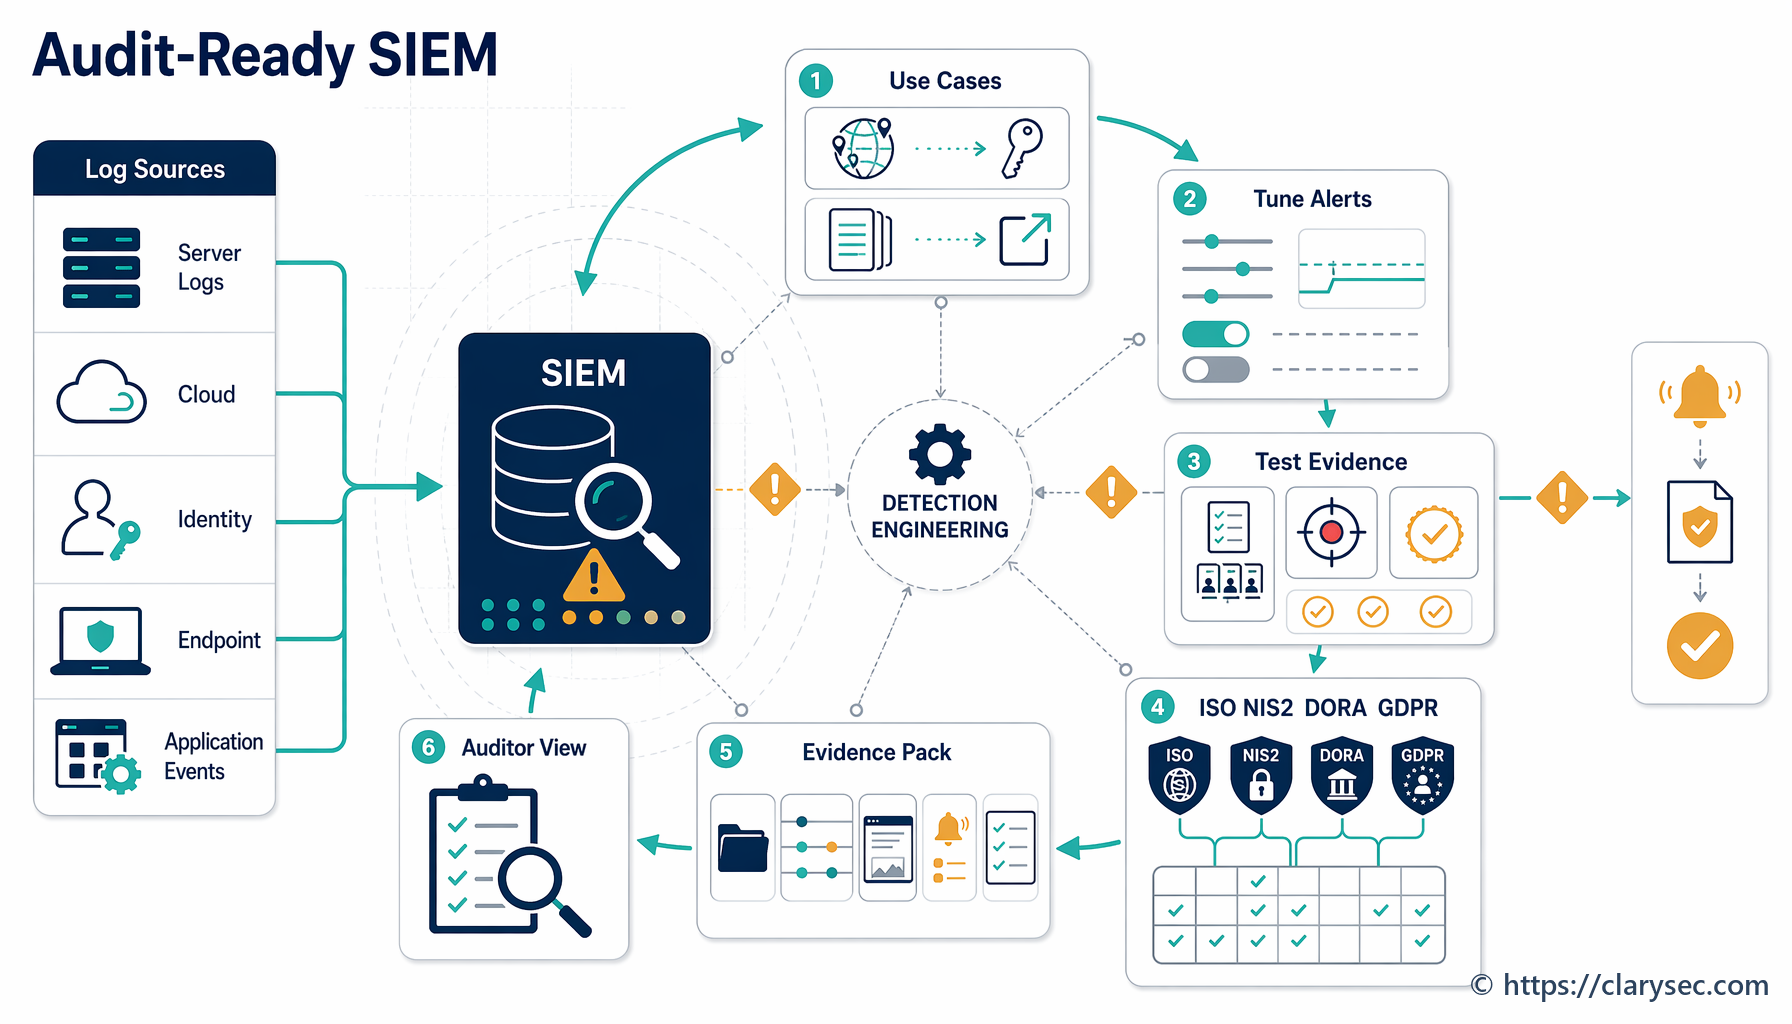
Learn how to transform SIEM use cases into governed, tested, tuned and auditable controls that support ISO 27001:2022, NIS2, DORA and GDPR evidence.
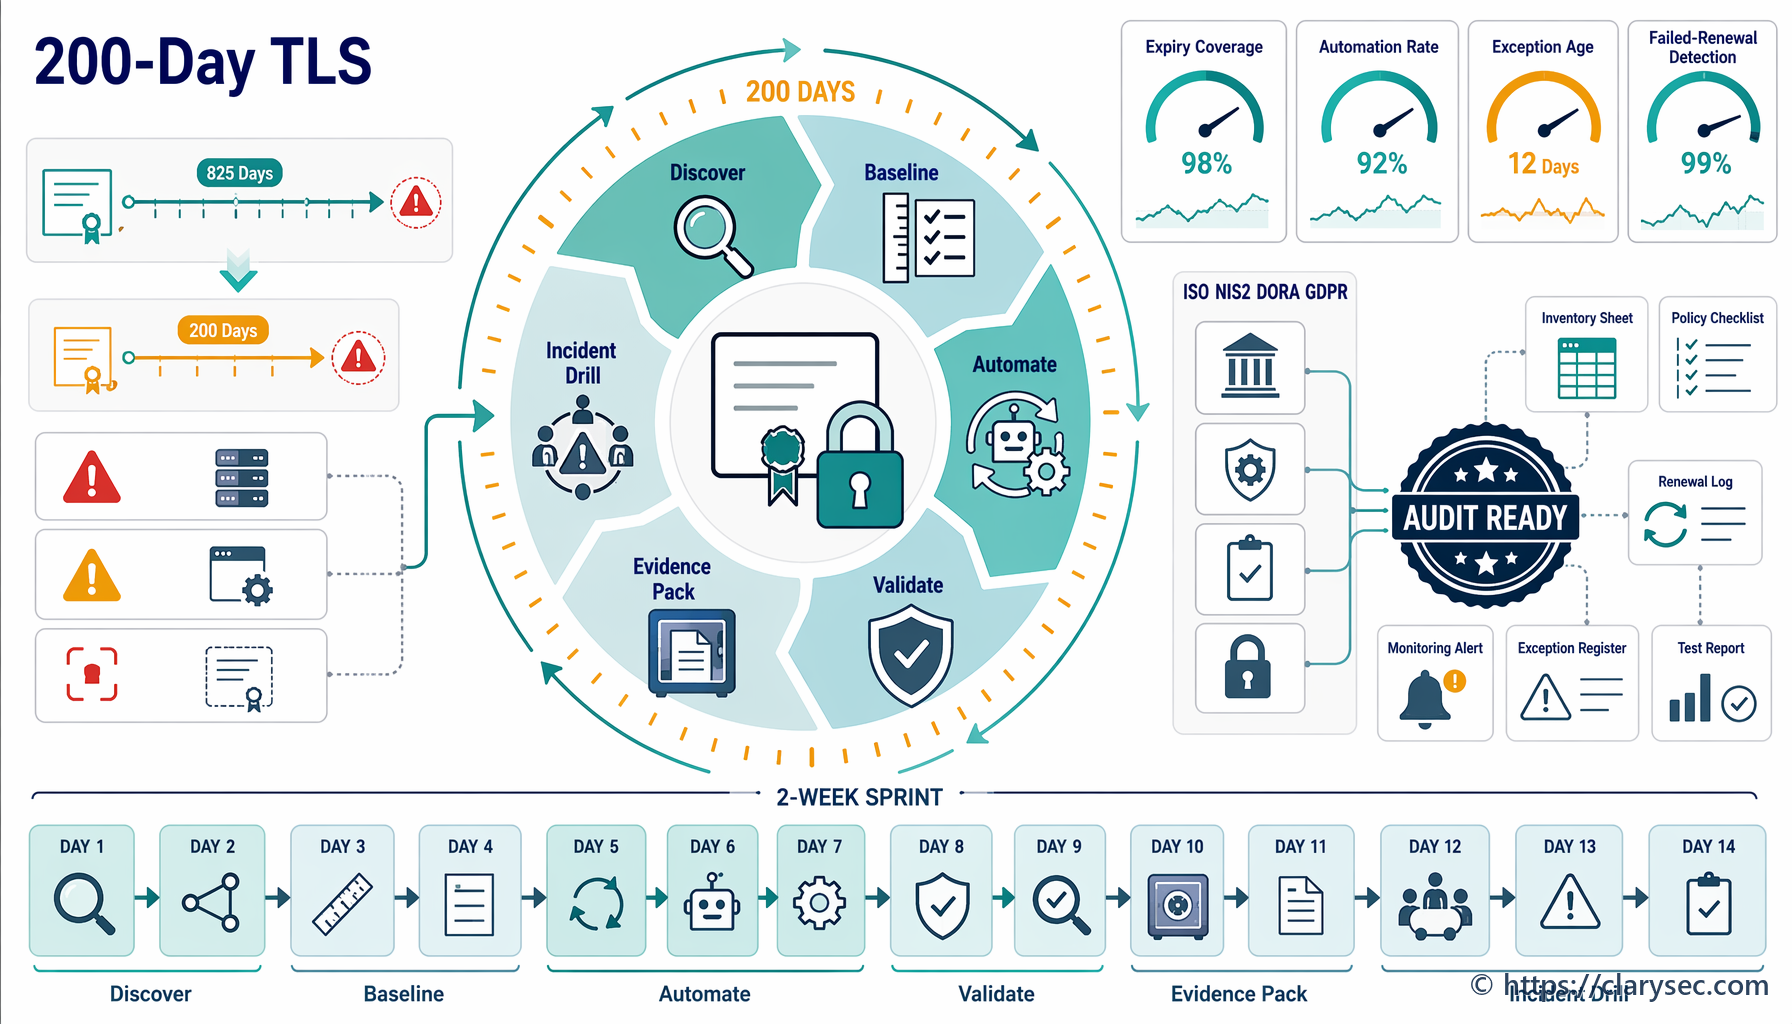
Shorter public TLS certificate validity turns renewal into a recurring governance, resilience and audit evidence challenge. This guide shows how to manage certificates as governed security assets under ISO/IEC 27001:2022, NIS2, DORA and GDPR Article 32.
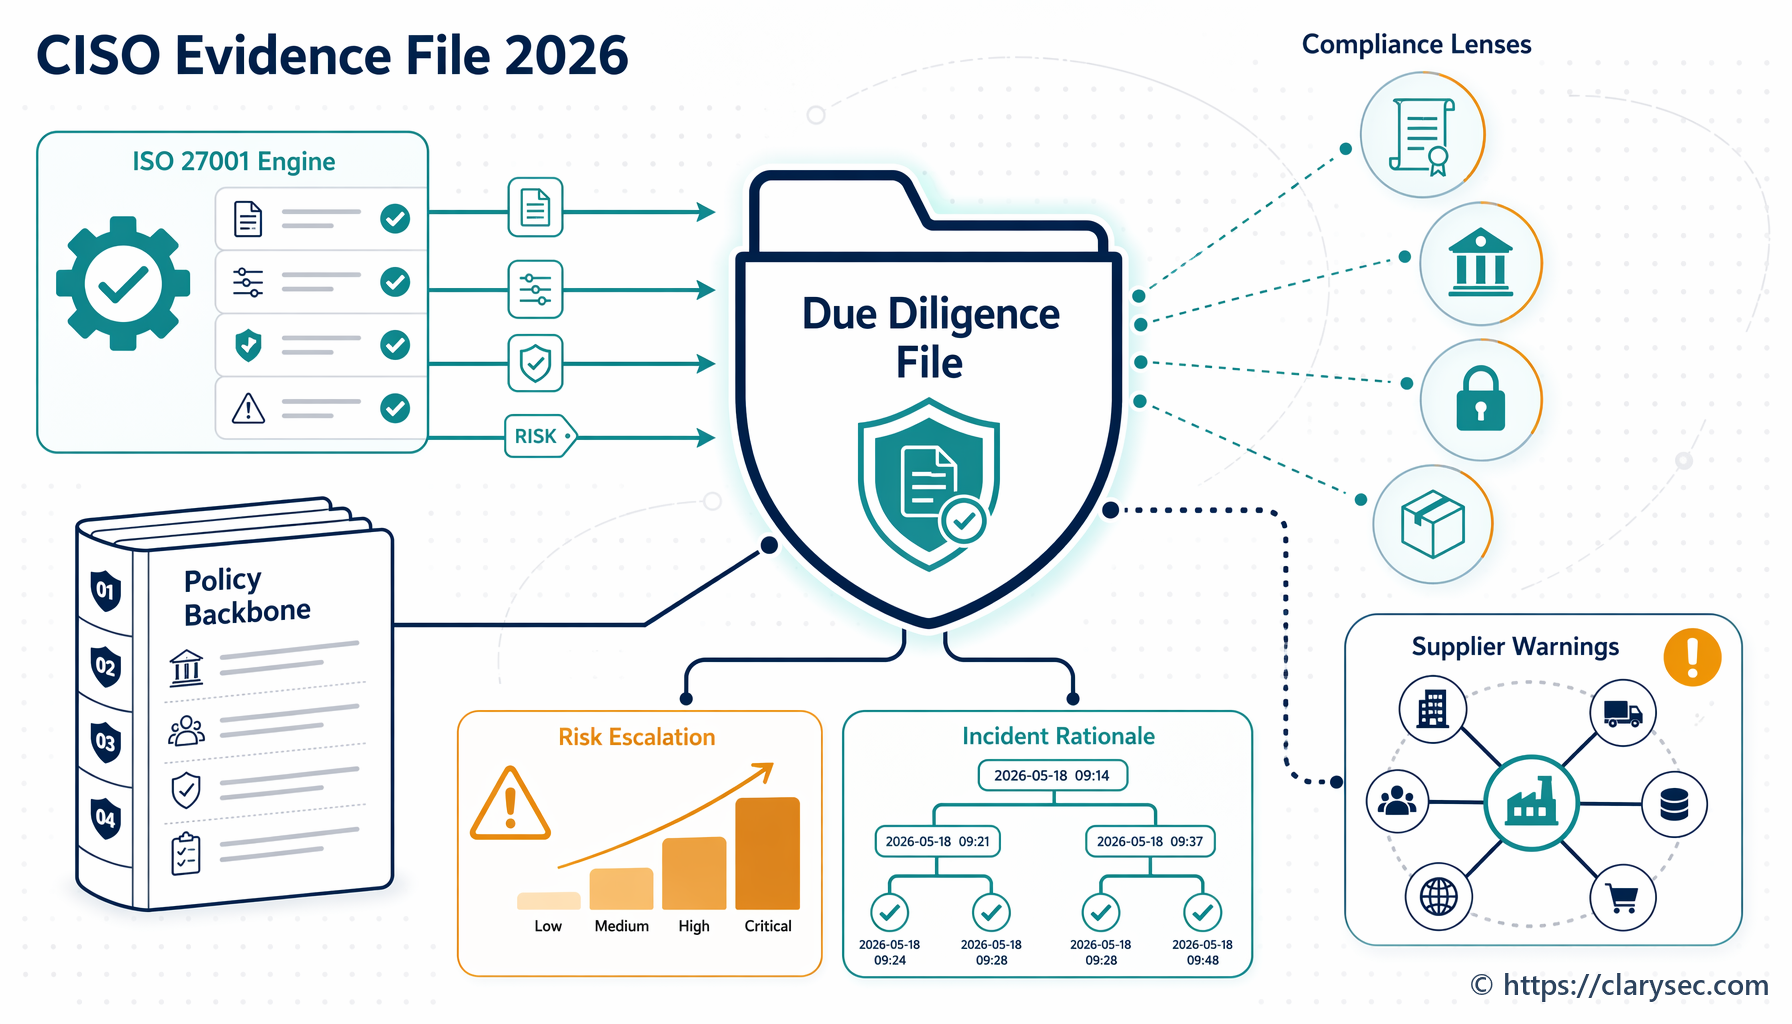
A practical guide for CISOs, compliance leaders and business owners who need defensible ISO 27001 evidence for NIS2 management accountability, DORA governance, supplier oversight and GDPR Article 32 security of processing.
A practical guide for CISOs and compliance teams to govern secure file transfer, map ISO/IEC 27001:2022 controls to GDPR, NIS2 and DORA, and produce audit-ready evidence.